
У сучасных цэнтрах апрацоўкі дадзеных і карпаратыўных сетках,Інфраструктура маніторынгу сеткістала гэтак жа важнай, як і самі ўзроўні камутацыі і маршрутызацыі. Па меры таго, як гібрыдныя воблачныя тэхналогіі, віртуалізацыя, мікрасэрвісы і высакахуткасныя злучэнні 40G/100G становяцца стандартнымі, састарэлыя архітэктуры маніторынгу, пабудаваныя на партах SPAN, некіраваных TAP і падключэннях спецыяльных інструментаў, руйнуюцца з-за трох крытычных праблем:
(1)Перападпіска на інструментІнструменты маніторынгу перагружаныя большай колькасцю агрэгаванага трафіку, чым яны могуць апрацаваць, што прыводзіць да страты пакетаў, няпоўнага аналізу і марнавання інвестыцый у бяспеку.
(2)Сляпыя зоны ў руху транспарту ўсход-захадБакавы трафік паміж серверамі (часта 70–80% ад агульнага трафіку цэнтра апрацоўкі дадзеных) застаецца незаўважаным, хаваючы бакавыя атакі, вузкія месцы ў прадукцыйнасці і праблемы з праграмамі.
(3)Страта пакетаў падчас маніторынгуСесіі SPAN скідаюць трафік пад нагрузкай; некіраваная агрэгацыя стварае перагрузкі; а адсутнасць апрацоўкі трафіку прыводзіць да няпоўнай экспертызы, ілжываадмоўных вынікаў і парушэнняў адпаведнасці.
Каб вырашыць гэтыя праблемы ў вялікіх маштабах, Mylinking прадстаўляеБрокер сеткавых пакетаў ML‑NPB‑3440L—магутны айчынны чыпРашэнне для бачнасці сеткіраспрацаваны для апрацоўкі трафіку з поўнай дуплекснай хуткасцю 320 Гбіт/с, гнуткасці шматхуткасных інтэрфейсаў (1G/10G/40G/100G) і глыбокага інтэлекту L2–L7. Ён аб'ядноўвае збор трафіку, агрэгацыю, фільтрацыю, балансаванне нагрузкі, апрацоўку тунэлявання і інтэлектуальнае размеркаванне, каб ліквідаваць неэфектыўнасць маніторынгу, забяспечыць скразную бачнасць і гарантаваць нулявую непатрэбную страту пакетаў для інструментаў бяспекі, прадукцыйнасці, адпаведнасці і аналітыкі.
Гэты тэхнічны дакумент змяшчае падрабязны аглядML‑NPB‑3440L, у тым ліку яе архітэктуру, асноўныя магчымасці, механізм апрацоўкі трафіку, дызайн інтэрфейсу, выпадкі выкарыстання разгортвання і вымерныя бізнес-вынікі. Распрацаваны для пакупнікоў тэхнічных паслуг для прадпрыемстваў і SEO ад Google, гэты дакумент пазіцыянуе платформу як базавы ўзровень для сучаснагаМаніторынг сеткі 40G/100Gі ўстойлівыІнфраструктура маніторынгу сеткі.
1. Агляд кіраўніцтва: Брокер сеткавых пакетаў Mylinking ML‑NPB‑3440L
TheМая спасылка ML‑NPB‑3440Lз'яўляецца 1U стойкавай, высокай шчыльнасціСеткавы брокер пакетаў (NPB)спецыяльна распрацаваны для аб'яднання, аптымізацыі і размеркавання трафіку з любога сегмента сеткі на любы інструмент маніторынгу або бяспекі. Ён падтрымлівае цалкам змешаны набор інтэрфейсаў:
○16× медных партоў 10/100/1000M RJ45
○16× 1/10GE SFP+ валаконна-аптычных партоў
○1× порт 40GE QSFP
○1× порт 100GE QSFP28 (сумяшчальны з 40GE)
○Выдзелены порт кіравання па-за паласой
З неблакіруючай камутацыйнай здольнасцю320 Гбіт/с поўны дуплексML‑NPB‑3440L падтрымлівае сапраўдную апрацоўку на хуткасці лініі нават пры поўнай нагрузцы трафіку. Абсталяваны высокапрадукцыйным чыпсэтам айчыннай вытворчасці і шмат'ядравай архітэктурай працэсара, ён забяспечвае рэплікацыю трафіку на хуткасці правадоў, агрэгацыю, фільтрацыю, балансаванне нагрузкі, нарэзку пакетаў, перазапіс VLAN, апрацоўку пратаколаў тунэлявання (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP), нанасекундныя часовыя меткі і дынамічнае размеркаванне трафіку.
Як збліжанаяРашэнне для бачнасці сеткіML‑NPB‑3440L цэнтралізуе трафік ад TAP, партоў SPAN/люстраных партоў, аптычных раздзяляльнікаў і віртуальных асяроддзяў. Ён папярэдне апрацоўвае неапрацаваныя пакеты ў адпаведнасці з патрабаваннямі інструментаў і перасылае толькі неабходны трафік патрэбным інструментам з патрэбнай хуткасцю. Гэта выключаеПерападпіска на інструмент, выдаляеСляпыя зоны ў руху транспарту ўсход-захаді знішчаеСтрата пакетаў падчас маніторынгу— тры найбольш дарагія збоі ў сучасных сеткавых аперацыях.
Прылада падтрымлівае абодваВалаконна-аптычны TAPіSPAN/Люстэркарэжымы разгортвання, што робіць яго аднолькава эфектыўным як для праектавання новых цэнтраў апрацоўкі дадзеных, так і для мадэрнізацыі існуючых карпаратыўных сетак. Ён прапануе вэб-інтэрфейс графічнага інтэрфейсу, CLI, SSH, TELNET, SNMP і SYSLOG для поўнага кіравання жыццёвым цыклам, а таксама RADIUS/TACACS+ для бяспечнага кантролю доступу на аснове роляў.
Для арганізацый, якія будуюць стабільныя, маштабуемыя і назіраемыяІнфраструктура маніторынгу сеткіMylinking ML‑NPB‑3440L — гэта не проста аксэсуар, а базавы ўзровень камутацыі для бачнасці.
2. Тры крытычныя праблемы ў сучасным маніторынгу сетак
Перш чым даследаваць тэхнічныя магчымасці ML‑NPB‑3440L, мы вызначым тэрміновыя аперацыйныя крызісы і крызісы бяспекі, якія ён можа выклікаць.Сеткавы брокер пакетаўвырашае.
2.1 Залішняя колькасць інструментаў: марнаванне інвестыцый і няпоўны аналіз
Перападпіска на інструментузнікае, калі агульная прапускная здольнасць уваходнага сігналу інструмента маніторынгу перавышае яго прапускную здольнасць у рэжыме рэальнага часу. Звычайныя прычыны ўключаюць:
○Аб'яднанне некалькіх каналаў 10G або 40G у адзін порт інструмента 10G
○Рэплікацыя поўных патокаў трафіку на многія інструменты адначасова
○Адпраўка ўсяго трафіку (у тым ліку шуму) інструментам, прызначаным для канкрэтнага аналізу
○Адсутнічаюць магчымасці фільтрацыі трафіку, балансавання нагрузкі або нарэзкі
Вынік катастрафічны:
○Пакеты, страчаныя пры ўваходзе ў інструмент
○IDS/IPS прапускае пагрозы
○Судова-медыцынскія інструменты губляюць кантэкст сесіі
○Інструменты APM/NPM ствараюць скажоныя паказчыкі прадукцыйнасці
○Службы бяспекі дзейнічаюць са сляпым аптымізмам
Згодна з галіновымі даследаваннямі, арганізацыі, якія выкарыстоўваюць архітэктуры TAP толькі на базе SPAN або некіраваныя TAP, звычайна сутыкаюцца з15–40% эфектыўнага перавышэння падпіскі на інструменту гадзіны пік. Гэта робіць дарагія інвестыцыі ў бяспеку і маніторынг часткова неэфектыўнымі.
2.2 Сляпыя зоны ў руху ўсход-захад: прычына № 1 бакавых пашкоджанняў
Сучасныя цэнтры апрацоўкі дадзеных вызначаюццаРух усход-захад— сувязь паміж серверамі, паміж кантэйнерамі і паміж віртуальнымі машынамі ўнутры перыметра. Дадзеныя галіны паслядоўна паказваюць:
○Рух усход-захад прадстаўляе70–85% ад агульнага трафіку цэнтра апрацоўкі дадзеных
○80% перадавых кібератак выкарыстоўваюць латэральнае перамяшчэннепасля першапачатковага кампрамісу
○90% арганізацый не маюць поўнай бачнасці для бакавога трафіку
Састарэлыя архітэктуры сканцэнтраваны на маніторынгу перыметра Інтэрнэту (поўнач-поўдзень), пакідаючы ўнутраны трафік нябачным. Зламыснікі выкарыстоўваюць гэта.Сляпыя зоны ў руху транспарту ўсход-захадда:
○Перамяшчацца ў бакавую зону паміж серверамі
○Павысіць прывілеі
○Крадзеж і стадыялізацыя дадзеных
○Разгортванне праграм-вымагальнікаў
○Захоўваюцца незаўважанымі тыднямі ці месяцамі
Нават калі разгорнуты сеансы TAP або SPAN, адсутнасць цэнтралізаванагаСеткавы брокер пакетаўГэта азначае, што трафік нельга агрэгаваць, фільтраваць або эфектыўна размеркаваць нагрузку паміж унутранымі сегментамі. У выніку атрымліваецца сетка, якая здаецца кантраляванай, але поўная нябачных рызык.
2.3 Страта пакетаў падчас маніторынгу: парушэнне адпаведнасці і нябачныя збоі
Страта пакетаў падчас маніторынгучаста памылкова разумеецца як бяскрыўдная або непазбежная. На практыцы гэта разбурае давер да дадзеных маніторынгу:
○Парты SPAN губляюць пакеты з-за перагрузкі камутатара
○Агрэгацыя без супрацьціску прыводзіць да перапаўнення буфера
○Адсутнасць часовых адзнак і рэплікацыя парушаюць цэласнасць сеансу
○Тунэляваны трафік нечытэльны і скідаецца стандартнымі інструментамі
Наступствы ўключаюць:
○Немагчымасць правесці поўную экспертызу інцыдэнту
○Не прайшлі аўдыты PCI DSS, HIPAA, GDPR і SOX
○Незаўважаныя мікравыбухі і праблемы з прадукцыйнасцю
○Інструменты бяспекі адсутнічаюць паслядоўнасці атак
○Сеткавыя каманды не могуць праверыць SLA
Для такіх галін, як фінансы, ахова здароўя, электронная камерцыя і ўрад,Страта пакетаў падчас маніторынгуне з'яўляецца аперацыйнай непрыемнасцю — гэта бізнес-адказнасць і адказнасць за захаванне адпаведнасці.
TheБрокер сеткавых пакетаў Mylinking ML‑NPB‑3440Lліквідуе ўсе тры болевыя кропкі дзякуючы спецыяльна распрацаванаму абсталяванню, інтэлектуальнай апрацоўцы трафіку і архітэктуры бачнасці ад пачатку да канца.
3. Прапанова асноўнай каштоўнасці: як ML‑NPB‑3440L вырашае крытычныя праблемы маніторынгу
ML‑NPB‑3440L распрацаваны для непасрэднага вырашэння трох галіновых крызісаў, адначасова ствараючы арыентаваную на будучыню сістэму.Рашэнне для бачнасці сеткі.
3.1 Выключыце празмерную колькасць падпісчыкаў на інструменты
○Інтэлектуальная фільтрацыя L2–L7адпраўляе толькі адпаведны трафік кожнаму інструменту
○Дынамічнае балансаванне нагрузкіразмяркоўвае сесіі паміж кластарамі інструментаў
○Нарэзка пакетаўпамяншае прапускную здольнасць карыснай інфармацыі без страты інтэлекту загалоўкаў
○Агрэгацыя і кіраванне рэплікацыяй трафікупрадухіліць затапленне інструмента
○Прарыў порта(100G → 4×25G, 40G → 4×10G) супастаўляе хуткасць трафіку з магутнасцю інструмента
○Прыярытэтная пераадрасацыязабяспечвае, што крытычны трафік першым дасягае інструментаў
3.2 Ліквідацыя сляпых зон у руху транспарту ўсход-захад
○Цэнтралізуе збор з верхняга ўзроўню (ToR), агрэгацыі і асноўных узроўняў
○Падтрымлівае медныя, валаконна-аптычныя, змешаныя хуткасці 1G/10G/40G/100G для поўнага пакрыцця
○Дэкапсулюе VXLAN/GRE/GTP/MPLS для адкрыцця ўнутраных карысных нагрузак
○Забяспечвае скразную бачнасць трафіку для бакавых патокаў паміж серверамі
○Забяспечвае маніторынг бяспекі і прадукцыйнасці ў віртуальных і фізічных нагрузках
○Залежнасці прыкладанняў Maps, схаваныя ў East-West Traffic
3.3 Выключыце страту пакетаў падчас маніторынгу
○320 Гбіт/с неблакіруючая камутацыйная тканіна ліквідуе перагрузку
○Апаратная пераадрасацыя гарантуе нулявую страту пакетаў пры нагрузцы на лінію
○Убудаваная буферызацыя трафіку і вымярэнне мікраімпульсаў
○Нанасекундная часовая метка захоўвае паслядоўнасць і цэласнасць часу
○Рэзерваванне выхаднога порта з адмоўнай надзейнасцю прадухіляе страты на баку інструмента
○Падтрымка перадачы па адным валакне пашырае надзейнае пакрыццё
○Рэплікацыя, агрэгацыя і распаўсюджванне без страт
Вырашаючы гэтыя праблемы, ML‑NPB‑3440L пераўтвараеІнфраструктура маніторынгу сеткіад фрагментаванай, стратнай паслядумкі да надзейнай, высокапрадукцыйнай асновы назіральнасці.
4. Архітэктура абсталявання і дызайн інтэрфейсу
ML‑NPB‑3440L выкарыстоўвае шасі кароткай глыбіні 1U (445 мм × 505 мм × 44 мм) для разгортвання цэнтраў апрацоўкі дадзеных высокай шчыльнасці. Ён прызначаны для бесперапыннай кругласутачнай працы з рэзерваваннем харчавання, устойлівасцю да ўздзеяння навакольнага асяроддзя прамысловага класа і высокапрадукцыйным чыпсэтам для хатняга выкарыстання.
4.1 Канфігурацыя інтэрфейсу (поўны дызайн са змешанай хуткасцю)
ML‑NPB‑3440L падтрымлівае сапраўдную шматхуткасную гнуткасць для аб'яднання маніторынгу паміж старой і новай інфраструктурай:
○16× 10/100/1000M RJ45Медны доступ для старых, кампусных і філіяльных злучэнняў
○16× 1/10GE SFP+Аптычнае валакно для серверных ферм, кластараў віртуалізацыі і асноўных ліній сувязі сярэдняй хуткасці
○1× 40GE QSFPВысокахуткасная агрэгацыя і ўзыходзячая сувязь
○1× 100GE QSFP28Звышхуткасны захоп 100G (сумяшчальны з 40G)
○1× Кіраванне 10/100/1000 млн.Спецыяльнае кіраванне па-за паласой
Дзякуючы гэтаму спалучэнню інтэрфейсаў ML‑NPB‑3440L можа выступаць у якасці універсальнагаСеткавы брокер пакетаўдля:
○Медзь 1G састарэлага тыпу
○Віртуалізаваныя серверныя зоны 10G
○40G агрэгацыйныя пласты
○100G асноўныя і магістральныя злучэнні
4.2 Прадукцыйнасць і камутацыйная здольнасць
○Агульная магутнасць апрацоўкі320 Гбіт/с поўны дуплекс
○Архітэктура: Унутраны чып + шмат'ядравы працэсар
○Метад перасылкіАпаратнае паскарэнне, лінейная хуткасць, неблакіруючы
○Магутнасць1+1 рэзервовы пераменны/пастаянны ток (пераменны ток 110–240 В або пастаянны ток -48 В)
○Максімальная спажываная магутнасць: 200 Вт
○Напрацоўка на адмену напрацоўкіАптымізаваны для працы ў цэнтрах апрацоўкі дадзеных аператарскага ўзроўню
4.3 Асаблівасці надзейнасці
○1+1 рэзервовыя крыніцы сілкавання (RPS)
○Рэзерваванне портаАсноўнае/рэзервовае пераключэнне на іншы парт інструментаў
○Абарона ад ваганняў інтэрфейсу
○Вымярэнне мікраўсплёскаў трафіку
○Працоўная тэмпература: 0°C – 50°C
○Вільготнасць10–95% без кандэнсацыі
○Умацаваны корпус для асяроддзяў з вялікай шчыльнасцю стоек
Гэтая апаратная платформа гарантуе, што ML‑NPB‑3440L можа служыць пастаяннай асновай любойІнфраструктура маніторынгу сеткі.
5. Глыбокае апусканне: інтэлектуальныя магчымасці апрацоўкі трафіку
Найбольш магутнай перавагай ML‑NPB‑3440L з'яўляецца яго комплексны механізм апрацоўкі трафіку з хуткасцю перадачы дадзеных. Усе функцыі працуюць адначасова на поўнай хуткасці лініі без зніжэння прадукцыйнасці.
5.1 Асноўныя функцыі маніпуляцыі трафікам
5.1.1 Рэплікацыя трафіку
○Рэплікацыя 1 да N: адзін уваход → шмат інструментаў
○Агрэгацыя N-да-M: аб'яднанне некалькіх уваходных дадзеных → шмат інструментаў
○Бестратнае капіраванне для IDS, NPM, APM, SIEM, экспертызы і адпаведнасці патрабаванням
5.1.2 Агрэгацыя трафіку
○Аб'яднаць нізкахуткасныя звёны ў высакахуткасныя падачы інструментаў
○Зніжэнне патрабаванняў да колькасці партоў інструментаў
○Спрашчэнне кабеляў і архітэктуры
5.1.3 Размеркаванне трафіку
○Дастаўка на аснове палітык з выкарыстаннем белага спісу / чорнага спісу / карыстальніцкіх правілаў
○Распаўсюджванне па пратаколе, дадатку, IP-адрасе, порце, VLAN або подпісе пакета
○Пераканайцеся, што інструменты атрымліваюць толькі той трафік, для аналізу якога яны прызначаны
5.1.4 Інтэлектуальная фільтрацыя (L2–L7)
ML‑NPB‑3440L падтрымлівае ультрагранулярную фільтрацыю для ліквідацыі шуму і зніжэння нагрузкі на інструмент:
○Тып Ethernet, VLAN, TTL
○IP-7-кортэж, фрагментацыя, сцягі TCP
○Характарыстыкі пакетаў і шаблоны карыснай нагрузкі
○Першае супадзенне ключа зрушэння памерам 128 байтаў
○Ідэнтыфікацыя прыкладнога ўзроўню (L7)
Фільтраванне — гэта асноўны механізм ліквідацыіПерападпіска на інструмент.
5.1.5 Балансаванне нагрузкі
○Балансаванне нагрузкі на аснове хэшавання (характарыстыкі L2–L7)
○Размеркаванне з улікам сесій і вагі
○Забяспечвае цэласнасць сеансу паміж кластарамі інструментаў
○Дынамічна падладжваецца пад стан спасылкі
○Запабягае перагрузцы любога асобнага інструмента
5.1.6 Пазначыць / Зняць пазнаку / Замяніць VLAN
○Даданне, выдаленне або перазапіс тэгаў VLAN
○Аднясенне некалькіх крыніц да лагічных даменаў маніторынгу
○Спрасціць аналіз і карэляцыю інструментаў
5.1.7 Падзел пакетаў
○Падзяліць пакеты ад 64 да 1518 байт
○Захаваць загалоўкі L2–L4 пры скарачэнні карысных нагрузак
○Значна скараціць спажыванне прапускной здольнасці інструмента
○Крытычна важна для асяроддзяў з вялікай колькасцю аб'ёмаў
5.1.8 Прыярытэт перасылкі пакетаў
○Прыярытэзацыя трафіку па важнасці для бізнесу
○Абараніце маніторынг крытычна важных праграм
○Прадухіленне прабелаў у аналізе падчас перагрузкі
5.1.9 Рэзерваванне выходных партоў
○Аўтаматычнае пераключэнне паміж асноўным і другасным партамі інструментаў
○Прадухіленне страты пакетаў з боку інструмента падчас тэхнічнага абслугоўвання або збою
○Забяспечваць бесперапынную адпаведнасць патрабаванням і бачнасць бяспекі
5.2 Апрацоўка пратаколу тунэлявання (крытычна важная для бачнасці ўсход-захад)
Сучасныя цэнтры апрацоўкі дадзеных выкарыстоўваюць накладныя тунэлі для віртуалізацыі і маштабавання сетак, але тунэлі ствараюцьСляпыя зоны ў руху транспарту ўсход-захадML‑NPB‑3440L выяўляе ўнутраны трафік з поўнай дэкапсуляцыяй і інтэлектам:
5.2.1 Падтрымліваемыя тунэльныя пратаколы
○VXLAN
○GRE
○ЭРСПАНА
○MPLS
○ГТП
○IPinIP
5.2.2 Функцыі тунэля
○Ідэнтыфікацыя тунэльнага пратаколуАўтаматычнае вызначэнне тыпу тунэля
○Супадзенне ўнутранага/знешняга слаёўФільтр па ўнутраным або знешнім загалоўку
○Ачыстка тунэльнага калонкіВыдаліць загалоўкі VXLAN/GRE/MPLS/GTP
○Завяршэнне тунэляПрымаць інкапсуляваны трафік непасрэдна з сеткі
○Вывад тунэльнай інкапсуляцыіПаўторна інкапсуляваць у ERSPAN для аддаленых інструментаў
Апрацоўваючы тунэлі ўСеткавы брокер пакетаўДзякуючы гэтаму ўзроўню ML‑NPB‑3440L робіць зашыфраваны і віртуалізаваны трафік «Усход-Захад» цалкам бачным для стандартных інструментаў.
5.3 Часавыя меткі і дакладная крыміналістыка
○Часавая метка з нанасекунднай дакладнасцю
○Сінхранізацыя з NTP-серверамі
○Часовыя меткі, устаўленыя ў пакеты
○Крытычна важны для аналізу памылак, адсочвання нападаў і вымярэння прадукцыйнасці
○Вырашае памылкі сінхранізацыі, выкліканыяСтрата пакетаў падчас маніторынгу
5.4 Захоп пакетаў у рэжыме рэальнага часу
○Захоп жывога відэа на ўзроўні партоў і палітык
○Фільтрацыя з пяці кортэжаў
○Неадкладнае ліквідацыя непаладак
○Запіс судова-медыцынскага ўзроўню
5.5 Перадача па адным валакне
○Падтрымка перадачы/прыёму па адным валакне 10G/40G/100G
○Зніжэнне выдаткаў на разгортванне валаконна-аптычнага абсталявання
○Пашырыць маніторынг на раёны з абмежаванай валаконна-аптычнай інфраструктурай
5.6 Разрыў порта
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○Падбярыце высакахуткасныя злучэнні ў адпаведнасці з магутнасцю інструмента з меншай хуткасцю
○Ліквідуйце вузкія месцы інструмента
5.7 Поўная бачнасць і візуалізацыя трафіку
ML‑NPB‑3440L забяспечвае поўны доступРашэнне для бачнасці сеткіпанэлі кіравання:
○Склад трафіку
○Прапускная здольнасць у рэжыме рэальнага часу
○Размеркаванне пакетаў
○Стан апрацоўкі
○Тэндэнцыі трафіку з цягам часу
○Візуальнае адлюстраванне патоку
Гэта ператварае нябачны трафік у практычную інфармацыю.
6. Кіраванне і аркестроўка
ML‑NPB‑3440L падтрымлівае кіраванне карпаратыўнага ўзроўню для стабільнай і бяспечнай працы:
○Вэб-графічны інтэрфейс (HTTP/HTTPS)
○CLI праз кансоль (RS232, 115200, 8, N, 1)
○TELNET / SSH
○SNMP версіі 1/v2c
○SYSLOG
○Аўтэнтыфікацыя RADIUS / TACACS+
○Бяспека імя карыстальніка/пароля
○Інтэграцыя з платформай кантролю бачнасці Mylinking Matrix‑SDN
Усе канфігурацыі інтуітыўна зразумелыя, паўтаральныя і прызначаныя для маштабных праектаў.Інфраструктура маніторынгу сеткі.
7. Тыповыя архітэктуры разгортвання
ML‑NPB‑3440L падтрымлівае практычна любы сцэнар маніторынгу прадпрыемстваў і цэнтраў апрацоўкі дадзеных.
7.1 Цэнтралізаваная агрэгацыя і рэплікацыя
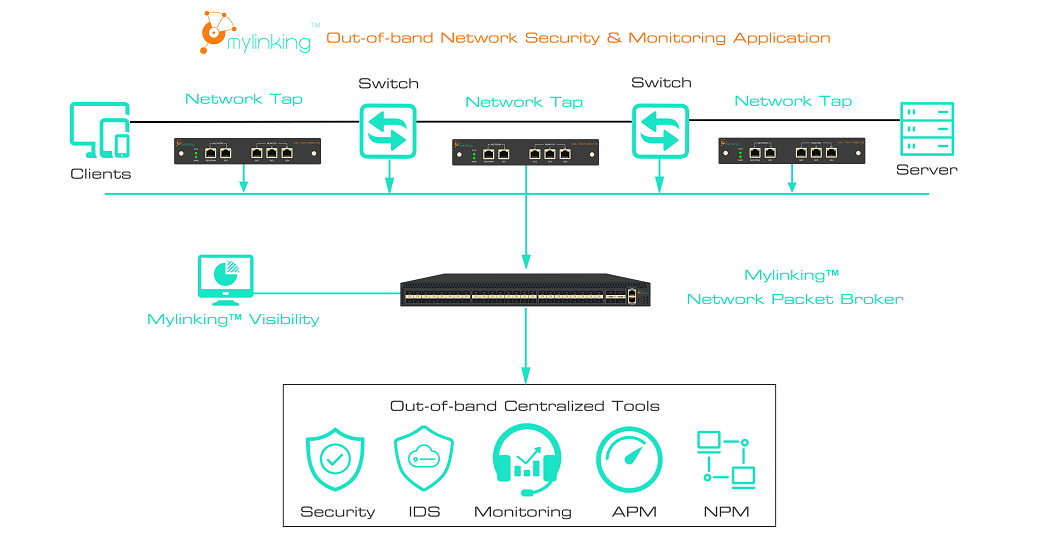
○Збірайце дадзеныя з TAP / SPAN на некалькіх камутатарах
○Агрэгацыя да ўзыходзячых каналаў 40G/100G
○Рэплікацыя ў IDS, NPM, APM, SIEM, экспертызу
○Выключае хаос у кабельнай пракладцы і празмерную колькасць інструментаў
7.2 Уніфікаванае планаванне руху
○Шматхуткасны ўваход (1G/10G/40G/100G)
○Фільтр, зрэз, балансаванне нагрузкі
○Распаўсюджвайце па адпаведных інструментах
○Стварыце адзіную аснову назіральнасці
7.3 Бачнасць руху ўсход-захад
○Разгортванне ў ToR / агрэгацыі / цэнтры
○Захоп латэральнага трафіку паміж серверамі
○Дэкапсуляцыя VXLAN/GRE
○Фільтраваць і перасылаць да інструментаў бяспекі
○Ліквідаваць сляпыя зоны
7.4 Нарэзка пакетаў і аптымізацыя інструментаў
○Скарачэнне трафіку з вялікім аб'ёмам
○Зніжэнне нагрузкі на інструмент на 40–70%
○Захаваць цэласнасць судовай экспертызы
○Павялічце тэрмін службы і прадукцыйнасць інструмента
7.5 Маніторынг высакахуткаснай сеткі 40G/100G
○Поўная лінейная хуткасць захопу 100G
○Балансаванне нагрузкі паміж кластарамі інструментаў 10G/25G
○Гарантыйны нумарСтрата пакетаў падчас маніторынгу
○Ідэальна падыходзіць для бачнасці ядра і хрыбетніка
8. Кароткі змест тэхнічных характарыстык
| Пункт | Спецыфікацыя |
| Агульная ёмістасць | 320 Гбіт/с поўны дуплекс |
| Парты RJ45 | 16× 10/100/1000 М |
| Парты SFP+ | 16× 1/10 ГЕ |
| QSFP | 1× 40GE |
| QSFP28 | 1× 100GE (сумяшчальны з 40GE) |
| Кіраванне | 1× 10/100/1000 М |
| Разгортванне | TAP + SPAN/Люстэрка |
| Асноўныя функцыі | Рэплікацыя, агрэгацыя, размеркаванне, фільтрацыя, балансаванне нагрузкі, нарэзка, часавыя меткі, завяршэнне/ачыстка тунэля, VLAN, прыярытэт, рэзерваванне |
| Апора тунэля | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| Магутнасць | 1+1 RPS пераменнага/пастаяннага току (дадаткова) |
| Памеры | 1U, 445 мм × 505 мм × 44 мм |
| Тэмпература | 0–50°C |
9. Выснова: Аснова сучаснай бачнасці сеткі
TheБрокер сеткавых пакетаў Mylinking ML‑NPB‑3440Lперавызначае тое, што магчыма ўІнфраструктура маніторынгу сеткіРашаючыПерападпіска на інструмент, Сляпыя зоны ў руху транспарту ўсход-захадіСтрата пакетаў падчас маніторынгу, ён пераўтварае фрагментаваны, стратны, няпоўны маніторынг у надзейную, высокапрадукцыйную, поўнафункцыянальную магістральную сетку.
Дзякуючы прапускной здольнасці 320 Гбіт/с, інтэрфейсам 1 Гбіт/с са змешанай хуткасцю перадачы дадзеных 1 Гбіт/с/10 Гбіт/с/40 Гбіт/с/100 Гбіт/с, глыбокаму інтэлекту L2–L7 і поўнай тунэльнай апрацоўцы, ML‑NPB‑3440L з'яўляецца ідэальным выбарам.Рашэнне для бачнасці сеткідля:
○Цэнтры апрацоўкі дадзеных прадпрыемстваў
○Сеткі аператарскага класа
○Фінансавыя паслугі
○Ахова здароўя
○Урад
○Адукацыя
○Электронная камерцыя і хмарныя платформы
Калі вы гатовыя ліквідаваць сляпыя зоны, спыніць страту пакетаў, ліквідаваць празмерную падпіску на інструменты і стварыць сапраўды ўстойлівую архітэктуру назіральнасці,Брокер сеткавых пакетаў Mylinking ML‑NPB‑3440Lгэта ваша базавая платформа.
Час публікацыі: 26 мая 2026 г.


